NEXIS INVOLVE 2026: Ideen, Erfahrungen und eine Community, die Identity Security prägt
22 Sep 2026
Was passiert, wenn die Menschen, die Strategien für Identity Governance definieren, auf diejenigen treffen, die sie jeden Tag in die Praxis umsetzen?
An zwei Tagen im September hatten wir die Gelegenheit, das herauszufinden. Und in diesem Jahr fand dieser Austausch erstmals auf Englisch statt – mit Gästen aus sieben Nationen im Raum.
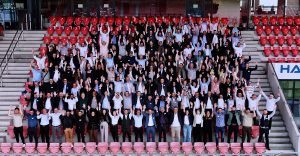
Am 9. und 10. September kam die NEXIS Community im Jahnstadion in Regensburg zur bislang größten NEXIS INVOLVE zusammen. Kunden, Partner, IAM- und GRC-Professionals sowie Security-Expertinnen und -Experten waren dabei, um Erfahrungen zu teilen, Ideen zu hinterfragen und ehrlich darauf zu schauen, wohin sich Identity Security entwickelt.
Die Agenda deckte ein breites Spektrum ab: AI Agents und nicht-menschliche Identitäten, Role Engineering, Application Onboarding, Continuous Compliance, GRC und die wachsende Verbindung zwischen all diesen Bereichen.
Und obwohl jedes Unternehmen seine eigene Perspektive mitbrachte, tauchten viele der in einer Session aufgeworfenen Fragen in einer anderen wieder auf. Das sorgte für zwei Tage mit reichlich Gesprächsstoff.
Den Rahmen setzen für das, was als Nächstes kommt
Dr. Heiko Klarl eröffnete INVOLVE mit einem Blick darauf, wie sich die Identity-Landschaft verändert – und was das für Nexis und die NEXIS Plattform bedeutet.
Traditionelles IAM bildet das Gesamtbild nicht mehr ab. Human Identities teilen sich die Landschaft inzwischen mit Machine Identities, Workloads und AI Agents. Cloud-Umgebungen erhöhen die Komplexität zusätzlich, während Zugriffe selbst dynamischer und kontextbezogener werden.
Doch hinter all diesen Veränderungen stehen einige erstaunlich hartnäckige Fragen: Wer oder was hat Zugriff? Warum? Wer ist dafür verantwortlich? Welches Risiko entsteht dadurch? Und können wir nachweisen, dass unsere Kontrollen tatsächlich funktionieren?
Dr. Michael Kunz und Dr. Matthias Hummer nahmen diese Perspektive anschließend mit in die NEXIS Plattform und teilten, was als Nächstes kommt.
Ihre Roadmap gab einen genaueren Einblick in Entwicklungen rund um Identity Visibility, Evidenzsammlung, Access Reviews, Third-Party Governance und die Governance von AI Agents. NICO, der NEXIS Intelligent Copilot, zeigte eine weitere Seite dieser Entwicklung, indem er komplexe Governance-Informationen leichter zugänglich und besser nutzbar macht.
Ein weiterer Schwerpunkt war der Schritt über rein statische Zugriffsmodelle hinaus. Rollen bleiben wichtig, doch auch Attribute, Beziehungen und Kontext gewinnen zunehmend an Bedeutung. Die Herausforderung besteht darin, Zugriffe dynamischer zu machen, ohne Governance unverständlich werden zu lassen.
Gemeinsam bereiteten die Nexis Sessions den Boden für vieles, was folgte. Die hier aufgeworfenen Fragen waren keine fernen Zukunftsszenarien. Viele davon sind bereits Teil der täglichen Realität der Unternehmen, die als Nächstes auf die Bühne kamen.
Unterschiedliche Branchen, unterschiedliche Herausforderungen – und vieles gemeinsam
Die Kundenvorträge brachten diese Fragen in die Praxis.
Eine Perspektive aus einem globalen Automobilunternehmen zeigte, wie Identity Governance Teil einer deutlich umfassenderen Digital-Governance-Landschaft werden kann.
Statt IAM isoliert zu betrachten, arbeitet das Unternehmen daran, Identity-Informationen mit Bereichen wie Enterprise Architecture und Data Governance zu verknüpfen. Eine zentrale Idee ist, über das reine Dokumentieren dessen, was passieren sollte, hinauszugehen – und kontinuierlich zu verstehen, ob Governance-Anforderungen tatsächlich in der Umgebung abgebildet sind.
Je stärker IT-Landschaften vernetzt sind – und je mehr AI, OT und Machine Identities Teil desselben Gesamtbilds werden –, desto wichtiger wird diese Verbindung zwischen Richtlinien und Realität.
Wenn ein Muster noch keine Rolle ist
Oliver Schluga von der Erste Group näherte sich Governance aus einem anderen Blickwinkel: der Qualität von Rollen.
Role Mining kann Muster in bestehenden Zugriffsdaten identifizieren. Doch ein Muster allein erklärt nicht, warum ein Zugriff existiert. Mitarbeitende mit ähnlichen organisatorischen Attributen können dennoch legitim unterschiedliche Berechtigungen benötigen, während HR-Informationen allein möglicherweise nicht genug Kontext liefern, um eine sinnvolle Business Role zu gestalten.
Die Erste Group betrachtet Rollendesign daher gemeinsam mit Business-Kontext, Attributen und Segregation of Duties. Analytics kann Struktur in den Daten sichtbar machen – doch das Business muss weiterhin bestimmen, was diese Struktur tatsächlich bedeutet.
AI Zugriff auf IAM geben – mit Bedacht
FI-TS brachte AI direkt in die IAM-Umgebung.
In einem stark regulierten Umfeld hat das Unternehmen eine interne AI-Umgebung aufgebaut und untersucht, wie das Model Context Protocol, MCP, sie mit vertrauenswürdigen Informationen aus NEXIS verbinden kann.
So wird es möglich, über natürliche Sprache mit Identity-Informationen zu interagieren – etwa bei Fragen zu Nutzern, Rollen oder Organisationsstrukturen.
Doch wenn IAM-Daten leichter zugänglich werden, entstehen auch neue Governance-Fragen. Welche Identität nutzt ein AI-Service? Welche Informationen darf er abrufen? Wie aktuell sind diese Informationen? Und wie gehen wir mit einer Antwort um, die überzeugend klingt, aber falsch ist?
AI kann die Interaktion mit IAM vereinfachen. Sie ersetzt nicht die Notwendigkeit, sie zu steuern.
Risikomanagement beim Business beginnen
Anton Rohr von SEFE verlagerte die Diskussion von IAM in Richtung GRC.
Bei SEFE beginnt das Informationssicherheits-Risikomanagement beim Geschäftsprozess. Das Unternehmen betrachtet zunächst, welche Prozesse und Informationen kritisch sind und welche Systeme sie unterstützen. Daraus lassen sich Schutzbedarfe auf die relevanten Assets übertragen, Risiken bewerten sowie Maßnahmen definieren und nachverfolgen.
Für ein KRITIS-Unternehmen, das über verschiedene Einheiten und regulatorische Umfelder hinweg arbeitet, ist es entscheidend, diese Zusammenhänge verbunden zu halten. Die GRC-Funktionen von NEXIS bieten eine gemeinsame Struktur, um Business-Kritikalität, Assets, Risiken, Kontrollen und Maßnahmen zu verknüpfen – und diese Informationen bereitzustellen, wenn sie für Reporting oder ein Audit benötigt werden.
Eine IAM-Vision in einen wiederholbaren Prozess überführen
Wolfgang Zwerch und Timo Evers von Munich Re zeigten, wie Identity Governance im großen Maßstab aussieht.
Während Munich Re und ERGO historisch getrennte IAM-Umgebungen enger zusammenführen, besteht eine der größten Herausforderungen darin, eine große Zahl von Anwendungen in ein gemeinsames Governance-Modell zu integrieren. Ihre Antwort ist ein standardisierter Onboarding-Prozess: Anwendungen durchlaufen vordefinierte Wellen, Berechtigungskonzepte folgen in NEXIS einer gemeinsamen Struktur, und Standard-Connectoren werden eingesetzt, wo immer es möglich ist.
Bei Hunderten von Anwendungen, die onboardet werden müssen, kann nicht jede Integration zu einem eigenen IAM-Projekt werden. Klare Standards, Verantwortlichkeiten und Zeitpläne machen aus einer Zielarchitektur etwas, das sich tatsächlich liefern lässt.
Eine juristische Perspektive auf AI und Verantwortlichkeit
Technologie war bei INVOLVE nur eine Seite der AI-Diskussion.
Patrick Schwarzbart von Lupp + Partner brachte die juristische Perspektive ein und betrachtete den EU AI Act sowie sein Zusammenspiel mit etablierten Anforderungen rund um Datenschutz, Sicherheit und Verantwortlichkeit.
AI Agents machen einige vertraute Governance-Fragen schwieriger. Wer ist verantwortlich, wenn ein AI-System handelt? Welche Daten darf es nutzen? Welche Pflichten liegen beim Anbieter und welche beim Unternehmen, das es einsetzt? Und was passiert, wenn AI Teil von Prozessen wird, in denen sensible Identity-Informationen verarbeitet werden?
Für die IAM Community entsteht dadurch eine wichtige Schnittstelle: Je mehr Autonomie Unternehmen AI-Systemen geben, desto relevanter werden Fragen nach Ownership, kontrolliertem Zugriff und Verantwortlichkeit.
Partner-Perspektiven: Governance in der Praxis zum Laufen bringen
Unsere Partner KOGIT und SonicBee brachten zwei praxisnahe Perspektiven auf die Bühne.
Rollen bauen, die Bestand haben
Dr. Sven Hübner und Florian Frank von KOGIT teilten ihre Erfahrung, von einer komplexen Berechtigungslandschaft zu nachhaltiger Role Governance zu gelangen – einschließlich des Zusammenspiels zwischen SailPoint IdentityIQ und NEXIS.
Ihre Session zeigte: Role Mining ist nur ein Teil der Reise. Verlässliche Daten, klare Ownership und ein klar definierter Lifecycle sind ebenso wichtig, wenn Rollen auch nach Abschluss des initialen Projekts nützlich bleiben sollen.
Identity Visibility in die Praxis bringen
Timo Copp von SonicBee und Florian Hasibether von der LINZ AG zeigten, wie NEXIS bei LINZ AG in einer wachsenden Zahl operativer IAM Use Cases eingesetzt wird.
Ihre Beispiele reichten von Business Roles und Rezertifizierung über Provisioning bis hin zu Server-Permission-Analytics. Eine besonders greifbare Frage war, wie sich bestimmen lässt, wer tatsächlich auf einen Server zugreifen kann, wenn Berechtigungen über verschiedene Systeme, lokale Accounts und Gruppen verteilt sind.
Die Session brachte auch eine sehr praktische Erkenntnis aus der Implementierungsreise mit: Verstehen Sie Ihre Daten, testen Sie sauber und lösen Sie Probleme an der Quelle, bevor Analytics Teil operativer IAM-Prozesse wird.
Panel Discussion: Was kommt als Nächstes für Identity Security?
Die Panel Discussion führte mehrere Themen aus den vorherigen Sessions zusammen und blickte weiter nach vorn.
AI Agents und nicht-menschliche Identitäten waren ein zentraler Teil des Gesprächs. Wenn diese Identitäten zunehmend eigenständig handeln können, bekommen vertraute IAM-Fragen eine neue Bedeutung: Wem gehört ein AI Agent? Was passiert, wenn sein Sponsor das Unternehmen verlässt? Welche Berechtigungen sollte er haben – und wann muss ein Mensch weiterhin eingebunden bleiben?
Die Diskussion streifte außerdem dynamischere, kontextbewusste Zugriffsmodelle und die Herausforderung, sie verständlich und auditfähig zu halten.
Es gab keine einfachen Antworten – und genau darum ging es. Das Panel gab einen Einblick in einige der Fragen, mit denen sich die Identity-Security-Community in den kommenden Jahren auseinandersetzen wird.
In den Breakout Sessions tiefer einsteigen
INVOLVE ist bewusst nicht nur ein Main-Stage-Event.
An beiden Tagen konnten die Teilnehmenden zwischen drei parallelen Breakout-Tracks wählen: Convergence of IAM and GRC, geleitet von Dr. Ludwig Fuchs; Tech Deep Dive: NEXIS Platform, geleitet von Dr. Matthias Hummer; sowie der partnerfokussierte Track NEXIS Platform Enablement mit Dr. Michael Kunz.
Das kleinere Format schuf mehr Raum, um Fragen zu vertiefen, die sich in einer Präsentation nur schwer abdecken lassen, Erfahrungen zu vergleichen und konkrete Herausforderungen direkt mit Peers und Nexis Expertinnen und Experten zu diskutieren.
Manchmal ist die hilfreichste Antwort nicht eine weitere Folie, sondern zu hören, wie jemand am Tisch gegenüber dasselbe Problem angegangen ist.
Die Menschen hinter der NEXIS Plattform feiern
Auch in diesem Jahr gab es bei INVOLVE eine Premiere: die NEXIS Awards.
Sechs Auszeichnungen würdigten Kunden, Partner und Einzelpersonen, deren Beiträge sowohl die NEXIS Plattform als auch die Community darum herum mitgeprägt haben.
Helvetia erhielt den Nexis Customer of the Year Award, während Munich Re als Nexis Project of the Year ausgezeichnet wurde. Der Customer Lifetime Achievement Award ging an Holger Hanke, und Timo Copp wurde als Nexis Ambassador of the Year geehrt. iC Consult erhielt den Nexis Partner of the Year Award, während Elisa Astfäller als Nexis Seller of the Year ausgezeichnet wurde.
Unterschiedliche Awards, unterschiedliche Beiträge – doch alle sechs spiegeln etwas wider, das wir bei Nexis sehr schätzen: Die NEXIS Plattform entwickelt sich nicht im Alleingang. Sie wächst durch die Menschen, die sie nutzen, hinterfragen, implementieren und ihre Erfahrungen mit der breiteren Community teilen.
Weil INVOLVE mehr ist als die Agenda
INVOLVE lebt auch von den Gesprächen zwischen den Sessions.
Bei Kaffee, auf der Regensburger Dult und beim Weißwurstfrühstück blieb viel Zeit, um Ideen auszutauschen, Erfahrungen zu vergleichen und sich mit anderen zu vernetzen, die vor ähnlichen Herausforderungen stehen.
Diese Momente sind ein wesentlicher Teil von INVOLVE – sie bringen die Community auch jenseits der Bühne zusammen.
Danke
Zwei Tage vergehen schnell. Was bleibt, sind neue Ideen, neue Verbindungen und hoffentlich auch ein paar Fragen, die es wert sind, mit in den Arbeitsalltag genommen zu werden.
Vielen Dank an alle unsere Kunden, Speaker, Panelists und Gäste, die ihre Erfahrungen so offen geteilt haben. Und vielen Dank an unsere Partner, die ihre Expertise eingebracht haben und weiterhin gemeinsam mit uns bauen.
Ein besonderer Dank gilt auch unseren Sponsoren. KOGIT and SonicBee unterstützten INVOLVE als Platinum Sponsors, zusammen mit unseren Gold Sponsors amiconsult, arcon, Axalon, cidaas, iC Consult, IDVKM, IPG, IS4IT, KPMG, One Identity, SailPoint and Ventum.
Und natürlich vielen Dank an Sebastian Rohr, der uns als Moderator durch das Event geführt, die vielen unterschiedlichen Perspektiven auf der Bühne verbunden und die Gespräche über beide Tage hinweg in Bewegung gehalten hat.
Vor allem aber: Danke an alle, die in Regensburg dabei waren und INVOLVE zu dem gemacht haben, was es ist.
Denn am Ende entsteht sein Wert nicht dadurch, eine Agenda zu füllen. Er entsteht dadurch, Menschen zusammenzubringen, die bereit sind, zu teilen, was sie gelernt haben, offen darüber zu sprechen, was schwierig bleibt, und gemeinsam zu gestalten, was als Nächstes kommt.
Bis zur nächsten NEXIS INVOLVE.